🚨 Microsoft alerta sobre TerminalFix… el falso CAPTCHA que está engañando a miles de usuarios para ejecutar comandos
En los últimos meses, ClickFix se ha convertido en una de esas técnicas que merece la pena tener muy presente cuando hablamos de seguridad del endpoint.
Y ahora Microsoft ha publicado los detalles de TerminalFix, una evolución especialmente interesante porque utiliza falsos CAPTCHA para convencer al usuario de abrir Windows Terminal o PowerShell y ejecutar por sí mismo las instrucciones del atacante.
Lo preocupante no es que explote una vulnerabilidad especialmente sofisticada. Lo preocupante es que consigue algo mucho más sencillo: que el propio usuario ejecute el primer paso del ataque.
¿ClickFix o TerminalFix?
Conviene diferenciar ambos conceptos porque muchas veces aparecen mezclados.
ClickFix es la técnica de ingeniería social. Su objetivo es convencer al usuario de ejecutar instrucciones bajo la apariencia de solucionar un problema, verificar un CAPTCHA o completar una acción aparentemente legítima.
TerminalFix es una campaña concreta documentada recientemente por Microsoft que utiliza esa misma filosofía, pero construye detrás una cadena de intrusión mucho más elaborada. En este caso, Microsoft observó una secuencia bastante interesante.
La técnica de ingeniería social utilizada para infectar los equipos es muy similar a la que se hace con ClickFix pero en este caso al visitante del sitio web se le presenta un CAPTCHA falso de Cloudflare.
Lo que comienza con una simple verificación termina convirtiéndose en una cadena de varias etapas capaz de descargar componentes, abusar de un binario legítimo mediante DLL sideloading, ocultar payloads dentro de imágenes PNG utilizando esteganografía y establecer finalmente un canal de comunicación cifrado con la infraestructura del atacante.
Microsoft indica que durante la investigación no observó todavía movimiento lateral ni ransomware dentro de esa campaña concreta.
Sin embargo, sí observó capacidades de reconocimiento del dominio y un reverse tunnel que proporcionaría al atacante acceso de red a través del equipo comprometido, por lo que recomienda tratar estos dispositivos como posibles puntos de pivote dentro de la organización.
La puerta que deja TerminalFix
De toda la investigación publicada por Microsoft hay una parte que dice que después del compromiso inicial, los atacantes también realizan reconocimiento de Active Directory. Es decir, el objetivo deja de ser únicamente el ordenador. Empiezan a intentar conocer el entorno corporativo.
Microsoft observó actividades como enumeración del dominio, descubrimiento de administradores de dominio, consultas LDAP y búsqueda de información sobre usuarios y servidores antes de desplegar el implante de comunicación.
Después entra en juego el componente más llamativo de la campaña. Un implante basado en Python establece un canal mediante WebSocket cifrado y crea un reverse tunnel hacia la infraestructura del atacante.
El riesgo no está únicamente en el malware que pueda ejecutarse.
Está en que el dispositivo comprometido pueda convertirse en un punto desde el que explorar otros recursos de la organización. Y eso cambia bastante la gravedad del incidente. Si lo ves en tu panel, ya lo puedes pasar de Low a High xD…
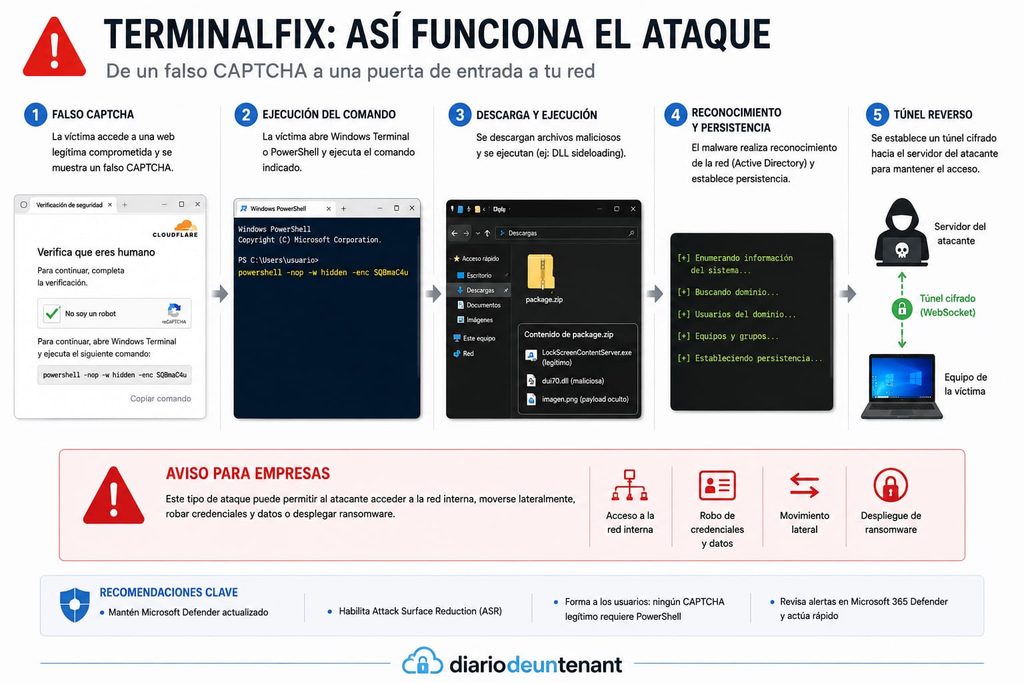
De un CAPTCHA a una alerta de Microsoft Defender
Lo interesante de ClickFix —y ahora de TerminalFix— es que el ataque no necesita comenzar aprovechando un fallo de Windows ni una vulnerabilidad de Microsoft 365.
El atacante intenta convencer al usuario de ejecutar un comando.
La víctima llega a una página comprometida que muestra una supuesta verificación CAPTCHA.
Todo parece relativamente normal.
Hasta que aparece un mensaje parecido a este:
- Abre Win + R.
- O abre Windows Terminal.
- O inicia PowerShell.
- Pega el siguiente comando.
- Pulsa Enter para verificar que eres humano.
Y aquí ocurre el cambio importante.El usuario deja de estar navegando por una página web.
Ahora está ejecutando código proporcionado por un tercero en su propio dispositivo.
Ese pequeño detalle convierte una acción aparentemente inocente en el inicio de una posible intrusión.
Microsoft lleva tiempo documentando cómo ClickFix utiliza precisamente este tipo de ingeniería social para conseguir ejecución de código mediante instrucciones que el propio usuario copia y pega en Windows.
¿Qué tiene que ver esto con Microsoft 365?
TerminalFix no es una vulnerabilidad de Microsoft 365.
Y creo que merece la pena dejarlo claro desde el principio.
No estamos hablando de un fallo en Exchange, Entra ID o Intune.
Estamos hablando de un usuario ejecutando código en un endpoint corporativo.
Pero precisamente quienes administramos entornos Microsoft solemos tener bajo nuestra responsabilidad todas estas piezas:
- Microsoft Entra ID.
- Intune.
- Microsoft Defender for Endpoint.
- Defender XDR.
- Conditional Access.
- Identidades corporativas.
- Aplicaciones empresariales.
Y el endpoint continúa siendo una de las piezas más importantes de todo el ecosistema.
- Podemos tener MFA.
- Conditional Access.
- Passkeys.
- Defender.
- Políticas de seguridad.
- Intune perfectamente configurado.
Pero si conseguimos convencer al usuario de abrir Terminal y ejecutar un comando proporcionado por una página web, tendremos igualmente un incidente que investigar. Porque ese dispositivo puede tener acceso a credenciales, recursos corporativos, aplicaciones internas y servicios de la organización, rezando para que no sea un perfil del C-level.
Microsoft Defender: cuando la teoría se convierte en una alerta real
Aquí es donde personalmente esta campaña me resulta especialmente interesante. Una cosa es leer sobre ClickFix en un informe de inteligencia de amenazas. Otra bastante diferente es encontrarte una detección dentro de Microsoft Defender y tener que reconstruir qué ha ocurrido realmente, y a mi, ya me ha pasado. Sin entrar en detalles del cliente, una alerta relacionada con PowerShell o Windows Terminal nunca debería analizarse de forma aislada y más si sabemos que existen estos «nuevos» ataques.
Y es que la alerta es únicamente el punto de partida de todo. Lo importante empieza después:
- ¿Qué usuario estaba utilizando el dispositivo?
- ¿Qué proceso inició realmente la ejecución?
- ¿Qué línea de comandos se ejecutó?
- ¿PowerShell lanzó procesos secundarios?
- ¿Se descargaron archivos desde Internet?
- ¿Aparecieron conexiones hacia dominios sospechosos?
- ¿Se creó persistencia?
- ¿Existen otros dispositivos con el mismo comportamiento?
Ahí es donde Microsoft Defender XDR aporta muchísimo valor.
Porque deja de mostrarnos una simple alerta y nos permite reconstruir una historia completa mediante diferentes piezas.
- Process Tree.
- Timeline del dispositivo.
- Archivos creados.
- Conexiones de red.
- Usuarios implicados.
- Indicadores.
- Advanced Hunting.
La diferencia entre cerrar una alerta rápidamente y entender realmente qué ha ocurrido suele estar precisamente en correlacionar toda esa información.
¿Qué investigaría ante una alerta compatible con ClickFix?
Sin entrar en información específica del cliente, hay una serie de comprobaciones que considero prácticamente obligatorias.
Identidad
- ¿Qué usuario estaba conectado?
- ¿Tenía privilegios elevados?
- ¿Era una cuenta administrativa o un usuario estándar?
Ejecución
- ¿Qué proceso inició PowerShell o Terminal?
- ¿Cuál fue la línea de comandos completa?
- ¿Hubo ejecución de scripts codificados u ofuscados?
Persistencia
- ¿Se crearon tareas programadas?
- ¿Aparecieron claves Run en el registro?
Red
- ¿Qué dominios contactó el dispositivo?
- ¿Hubo conexiones inmediatamente después de ejecutar el comando?
- ¿Se observan otros equipos comunicándose con los mismos indicadores?
Entorno
- ¿Hay evidencias de reconocimiento del dominio?
- ¿Consultas LDAP inusuales?
- ¿Enumeración de grupos o administradores?
Alcance
- ¿El mismo usuario ha interactuado con páginas similares?
- ¿Hay otras alertas relacionadas dentro del mismo incidente?
¿Cómo puede ayudarnos Microsoft Defender?
Microsoft lleva tiempo incorporando detecciones específicas para este tipo de campañas.
La protección no depende de una única tecnología, sino de diferentes capas dentro del ecosistema Defender. Microsoft documenta detecciones relacionadas con la ejecución sospechosa de PowerShell, actividad de procesos, conexiones de red, campañas de phishing y comportamientos asociados a ClickFix y TerminalFix.
Además, Microsoft recomienda combinar varias medidas preventivas.
- Educación de usuarios frente a falsos CAPTCHA.
- Protección de enlaces y phishing con Defender for Office 365.
- Network Protection.
- Monitorización de actividad de PowerShell.
- Restricción del uso de PowerShell o del cuadro Ejecutar cuando el escenario lo permita.
- Application Control o AppLocker para limitar ejecuciones no autorizadas.
Y aquí vuelve a aparecer una idea que me gusta bastante. La seguridad del endpoint no consiste únicamente en impedir que ocurra algo. También consiste en tener suficiente visibilidad para entender qué ha ocurrido cuando aparece una detección.
TerminalFix demuestra que el endpoint sigue siendo una pieza crítica
Podemos tener toda la estructura montada correctamente… con:
MFA / Conditional Access / Zero Trust / Passkeys / Protección del correo / Protección de aplicaciones
Y todo ello es fundamental…pero TerminalFix vuelve a recordarnos algo que a veces olvidamos.
El endpoint continúa siendo una de las piezas más importantes del puzle.
Porque podemos desplegar múltiples controles de seguridad y aun así encontrarnos con un usuario frente a una página que le dice: “Para continuar, abre Windows Terminal y pega esto”, y lo hace. Por lo que nos quedan pocas herramientas para defendernos de eso, y sin duda, una de ellas es nuestro endpoint.
Conclusiones: La mejor recomendación para los usuarios
De toda esta campaña me quedaría con una norma que enseñaría prácticamente en cualquier formación de concienciación o añadiría en cualquier PDF que enviemos al cliente con algunas buenas prácticas…
Un CAPTCHA nunca debería pedirte que abras PowerShell, Windows Terminal o Win + R para demostrar que eres humano.
Si una página web necesita que ejecutes un comando en tu sistema operativo para continuar, deja de interactuar inmediatamente.
No copies el texto, no abras Terminal, no pruebes “a ver qué hace”. Contacta con el departamento de IT. Puede parecer una recomendación demasiado básica pero precisamente ahí reside la eficacia de ClickFix. El atacante no intenta que seas experto en informática, intenta que quieras solucionar un problema aparentemente inocente.
pd: como siempre, espero que te haya gustado / ayudado!